
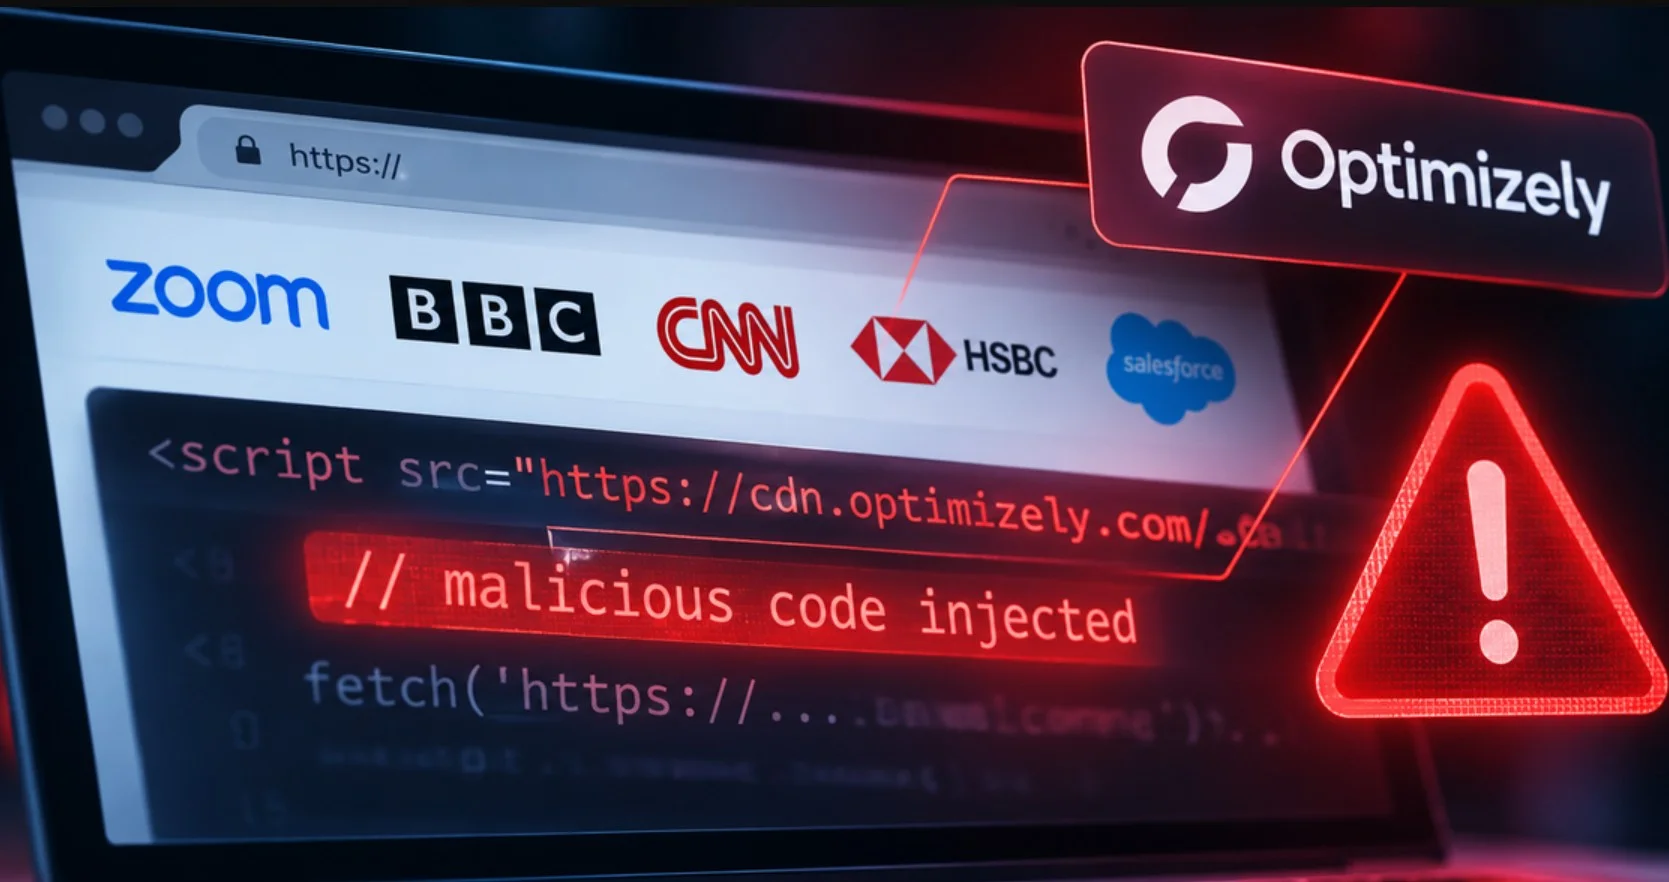
Μια εκτεταμένη επίθεση στην εφοδιαστική αλυσίδα λογισμικού έπληξε την πλατφόρμα πειραματισμού της Optimizely. Κακόβουλος κώδικας JavaScript μόλυνε πάνω από 178 κορυφαίους ψηφιακούς οργανισμούς παγκοσμίως. Χιλιάδες χρήστες εκτέθηκαν σε υποκλοπή τραπεζικών καρτών, κλοπή κρυπτονομισμάτων και καταγραφή οθόνης. Αν πραγματοποιείς online συναλλαγές, ο κίνδυνος αφορά άμεσα τα προσωπικά δεδομένα σου.
- Το κενό ασφαλείας: Επιτιθέμενοι εκμεταλλεύτηκαν ευπάθεια στη διαδικασία εγγραφής της Optimizely, αποκτώντας δικαιώματα διαχειριστή σε υφιστάμενα προφίλ πελατών χωρίς να κλέψουν κωδικούς.
- Το πλήγμα: Μεγάλα ονόματα όπως BBC, Zoom, IKEA, HSBC και Ledger διένειμαν εν αγνοία τους malware που στόχευε crypto wallets, τραπεζικά στοιχεία και συνεδρίες περιήγησης.
- Η πραγματική απειλή: Τα κακόβουλα payloads φορτώνονταν από το έγκυρο domain του παρόχου, παρακάμπτοντας τα περισσότερα παραδοσιακά φίλτρα ασφαλείας και ad-blockers.
Πώς παραβιάστηκε ο κώδικας της Optimizely
Η πλατφόρμα της Optimizely αποτελεί ένα από τα πιο διαδεδομένα εργαλεία A/B testing και εξατομίκευσης στον κόσμο. Για να λειτουργήσει, κάθε ιστοσελίδα εισάγει ένα μικρό απόσπασμα JavaScript (snippet) που εκτελείται απευθείας στον browser του επισκέπτη. Αυτό επιτρέπει στους διαχειριστές να αλλάζουν τη διάταξη μιας σελίδας δυναμικά, χωρίς να παρεμβαίνουν στον κεντρικό κώδικα του server τους.
Όπως αποκάλυψε η τεχνική έρευνα από την εταιρεία ασφαλείας Report URI, οι εισβολείς δεν χρειάστηκε να σπάσουν κωδικούς πρόσβασης. Αντιθέτως, εκμεταλλεύτηκαν ένα κρίσιμο λογικό σφάλμα (logic flaw) στη ροή εγγραφής νέων λογαριασμών της υπηρεσίας. Έτσι, απέκτησαν δικαιώματα διαχειριστή σε ξένα projects και πρόσθεσαν το δικό τους payload στο πεδίο Project JavaScript.
Το επικίνδυνο σημείο της υπόθεσης έγκειται στην παράδοση του αρχείου. Ο κακόβουλος κώδικας σερβιριζόταν κανονικά από το επίσημο CDN της εταιρείας (cdn.optimizely.com), έχοντας έγκυρα πιστοποιητικά SSL/TLS. Για τους browsers και τα τοπικά firewalls, η κίνηση φαινόταν απόλυτα νόμιμη και αξιόπιστη.
Από τα crypto wallets έως το CVV των καρτών
Όταν ο κώδικας εκτελούνταν στον browser σου, ξεκινούσε μια πολυεπίπεδη διαδικασία υποκλοπής δεδομένων (client-side skimming). Το payload παρακολουθούσε διαρκώς τα πεδία εισαγωγής κειμένου σε φόρμες πληρωμής. Κάθε φορά που πληκτρολογούσες αριθμό κάρτας, ημερομηνία λήξης και κωδικό CVV, τα στοιχεία αντιγράφονταν και αποστέλλονταν κρυφά σε ενδιάμεσο command-and-control server των δραστών.
Ιδιαίτερα εξελιγμένη ήταν η λειτουργία του clip-jacking για εννέα διαφορετικά blockchain δίκτυα, μεταξύ των οποίων τα Bitcoin, Ethereum, Solana, Tron και Litecoin. Ο κώδικας παρακολουθούσε το πρόχειρο (clipboard) του λειτουργικού σου συστήματος. Μόλις ανίχνευε αντιγραφή δημόσιας διεύθυνσης πορτοφολιού, την αντικαθιστούσε ακαριαία με διεύθυνση των εισβολέων, ανακατευθύνοντας τα χρήματα.
Παράλληλα, το script κατέβαζε ένα δευτερεύον αρχείο με την ονομασία boot.js. Αυτό κατέγραφε ενεργά cookies περιήγησης, τραβούσε στιγμιότυπα οθόνης (screenshots) και επιχειρούσε να εκμεταλλευτεί γνωστές ευπάθειες του λειτουργικού σου συστήματος μέσα από αόρατα iframes.
Τι σημαίνει το περιστατικό για την ελληνική αγορά
Η δημοσιευμένη λίστα των 178 επιβεβαιωμένων θυμάτων περιλαμβάνει διεθνείς πλατφόρμες όπως οι BBC, CNN, Zoom, Salesforce, IKEA, HSBC, Equifax και ο κατασκευαστής hardware wallets Ledger. Αν και στα πρώτα διαθέσιμα στοιχεία δεν υπάρχει άμεση καταγραφή ελληνικών domains με κατάληξη .gr, η έκθεση των Ελλήνων χρηστών υπήρξε πραγματική. Εκατοντάδες χιλιάδες εγχώριοι χρήστες επισκέπτονται καθημερινά τα συγκεκριμένα portals ή χρησιμοποιούν τις υπηρεσίες τους για τηλεδιασκέψεις και αγορές.
Επιπλέον, εργαλεία αναγνώρισης τεχνολογιών όπως το Wappalyzer δείχνουν ότι η Optimizely διαθέτει εγκατεστημένη βάση σε μεγάλα ελληνικά e-shops (όπως το e-shop.gr), ασφαλιστικές πλατφόρμες και στοιχηματικούς οργανισμούς. Αυτό καταδεικνύει ότι τα ελληνικά τμήματα IT οφείλουν να ελέγξουν άμεσα την ακεραιότητα των εξωτερικών τους βιβλιοθηκών.
Στην πράξη, αν πραγματοποίησες συναλλαγές σε πλατφόρμες του εξωτερικού εκείνες τις ημέρες, οφείλεις να ελέγξεις εξονυχιστικά τις κινήσεις των καρτών σου. Τα συστήματα fraud detection των ελληνικών τραπεζών ενδέχεται να μην εντοπίσουν έγκαιρα μικρές δοκιμαστικές χρεώσεις 1 έως 5 ευρώ.
Digital Skimming vs Κλασικό Phishing
Για να κατανοήσεις γιατί η συγκεκριμένη επίθεση ήταν τόσο επιζήμια, πρέπει να δεις πώς συγκρίνεται με τις συνηθισμένες μεθόδους υποκλοπής που αντιμετωπίζουμε καθημερινά:
| Παράμετρος | Optimizely Incident (Digital Skimming) | Κλασικό Phishing |
|---|---|---|
| Σημείο Μόλυνσης | Επίσημο CDN και γνήσιο site | Πλαστή ιστοσελίδα (cloned URL) |
| Ψηφιακό Πιστοποιητικό | Έγκυρο SSL/TLS της πραγματικής εταιρείας | Συνήθως δωρεάν / ύποπτο domain |
| Ανίχνευση από Χρήστη | Σχεδόν αδύνατη με γυμνό μάτι | Δυνατή μέσω ελέγχου του URL |
| Αντίμετρα Άμυνας | Content Security Policy (CSP), Script Blocking | 2FA, Password Managers, Προσοχή σε emails |
Η αρχιτεκτονική αδυναμία που αγνοούν οι εταιρείες
Το περιστατικό αναδεικνύει μια θεμελιώδη παθογένεια του σύγχρονου web development: την αλόγιστη εξάρτηση από εξωτερικά scripts. Οι περισσότερες εταιρείες εφαρμόζουν αυστηρά πρωτόκολλα ασφαλείας στους δικούς τους servers, αλλά παραχωρούν πλήρη πρόσβαση στο DOM των χρηστών τους σε τρίτες υπηρεσίες analytics, chatbots και διαφημιστικά δίκτυα.
Ο παραδοσιακός μηχανισμός προστασίας Subresource Integrity (SRI) —ο οποίος ελέγχει το hash ενός αρχείου JavaScript πριν το εκτελέσει— συχνά παρακάμπτεται σκόπιμα σε εργαλεία A/B testing. Επειδή τα scripts της Optimizely αλλάζουν συνεχώς ανάλογα με τα πειράματα των marketers, η χρήση στατικών cryptographic hashes είναι τεχνικά αδύνατη. Αυτό το λειτουργικό παράθυρο εκμεταλλεύτηκαν οι δράστες.
Για να προστατευτείς ως απλός χρήστης από αντίστοιχα χτυπήματα, τα τυπικά μέτρα δεν επαρκούν. Η χρήση επεκτάσεων όπως το uBlock Origin ή NoScript περιορίζει την εκτέλεση μη απαραίτητων trackers, ενώ η προτίμηση εικονικών καρτών μίας χρήσης (disposable virtual cards) ακυρώνει την αξία των κλεμμένων δεδομένων CVV.
Η άποψή μας στο Psifiaka.gr
Η επίθεση στην Optimizely αποδεικνύει ότι το μοντέλο εμπιστοσύνης στο σύγχρονο internet παραμένει επικίνδυνα εύθραυστο. Δεν πρόκειται για μεμονωμένο λάθος κάποιου απρόσεκτου χρήστη, αλλά για δομική αποτυχία του zero-trust σχεδιασμού στις υπηρεσίες SaaS. Όταν ένας επιτιθέμενος μπορεί να αποκτήσει δικαιώματα διαχειριστή μέσω μιας απλής διαδικασίας εγγραφής, οι έννοιες του code review και του enterprise compliance καταρρέουν.
Θεωρούμε απαράδεκτο το γεγονός ότι κορυφαίοι τραπεζικοί οργανισμοί και πλατφόρμες διαχείρισης κρυπτονομισμάτων επιτρέπουν σε εξωτερικά εργαλεία A/B testing να εκτελούνται στις ίδιες σελίδες όπου οι χρήστες εισάγουν ευαίσθητα οικονομικά στοιχεία. Οι σελίδες checkout και authentication οφείλουν να είναι πλήρως απομονωμένες από κάθε τρίτο dependency.
Αν διαχειρίζεσαι e-commerce ιστοσελίδα, οφείλεις να επανεξετάσεις άμεσα τη χρήση τέτοιων εργαλείων στα conversion funnels. Αν είσαι καταναλωτής, μην επαναπαύεσαι στο πράσινο λουκετάκι του browser σου. Οι επιθέσεις τύπου supply-chain συμβαίνουν μέσα στα πιο ασφαλή domains του πλανήτη.
Συχνές Ερωτήσεις για την επίθεση στην Optimizely
Εκτέθηκαν οι κωδικοί πρόσβασής μου από την επίθεση;
Η επίθεση επικεντρώθηκε κυρίως στην καταγραφή στοιχείων καρτών, cookies περιόδου σύνδεσης και διευθύνσεων crypto wallets, ωστόσο η καταγραφή οθόνης μπορεί να εξέθεσε δεδομένα που πληκτρολογήθηκαν εκείνη τη στιγμή.
Πώς μπορώ να καταλάβω αν μολύνθηκε η συσκευή μου;
Το κακόβουλο script εκτελούνταν απευθείας στον browser και δεν άφηνε πάντα τοπικά εκτελέσιμα αρχεία, όμως ο έλεγχος με ένα αξιόπιστο antimalware πρόγραμμα για ίχνη του αρχείου boot.js κρίνεται απαραίτητος.
Κινδυνεύουν οι κάρτες μου αν απλώς διάβασα ένα άρθρο στο BBC;
Όχι άμεσα για υποκλοπή κάρτας, καθώς το digital skimming στοχεύει φόρμες εισαγωγής πληρωμών, αλλά το script κατέγραφε cookies και στιγμιότυπα οθόνης από κάθε επισκέπτη των μολυσμένων σελίδων.
Βοηθάει η χρήση Hardware Wallet τύπου Ledger;
Ναι, γιατί απαιτεί φυσική επιβεβαίωση της διεύθυνσης στην οθόνη της συσκευής πριν από κάθε μεταφορά, αποτρέποντας την απάτη αντικατάστασης διεύθυνσης στο clipboard.
Ποιο μέτρο προστατεύει αποτελεσματικά από τέτοιες επιθέσεις;
Η χρήση εικονικών καρτών μίας χρήσης για online αγορές και η εγκατάσταση browser extensions που μπλοκάρουν αυθαίρετα third-party scripts αποτελούν την καλύτερη άμυνα.