
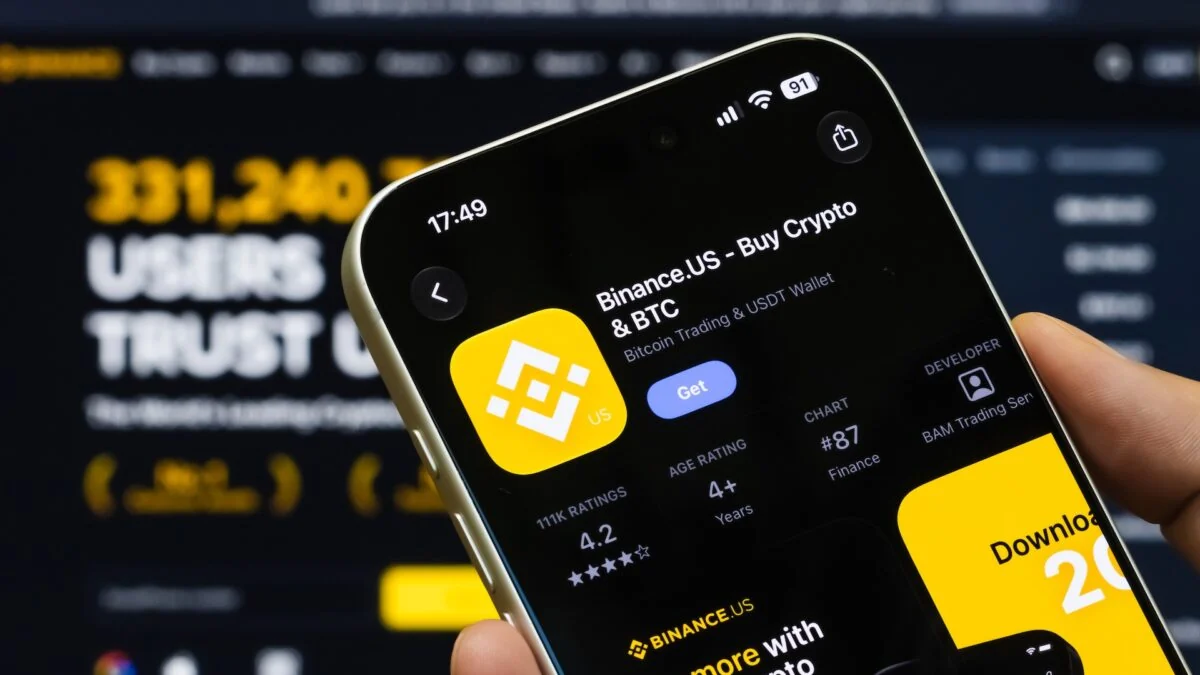
Η πρωτοφανής κυβερνοεπίθεση στη Binance με απώλειες που αγγίζουν τα 5,8 δισεκατομμύρια ευρώ (6,3 δισ. δολάρια) ταρακουνά τα θεμέλια των κρυπτονομισμάτων. Το περιστατικό αποδεικνύει ότι τα κεντρικά ανταλλακτήρια αποτελούν μόνιμους στόχους υψηλής αξίας. Για εσένα που διατηρείς ψηφιακά περιουσιακά στοιχεία, η ασφάλεια των κεφαλαίων σου τίθεται πλέον σε νέα βάση.
- Μόλυνση φορητού υπολογιστή μηχανικού DevOps έδωσε πρόσβαση σε service containers, επιτρέποντας παράνομες αναλήψεις μαμούθ χωρίς υποκλοπή private keys.
- Ήδη δεσμεύτηκαν on-chain περιουσιακά στοιχεία αξίας 2,75 δισ. ευρώ, ενώ το αποθεματικό ταμείο SAFU δεσμεύεται να καλύψει τις απώλειες των χρηστών.
- Αναλυτές συνδέουν τη μεθοδολογία με κρατικούς χάκερ της Βόρειας Κορέας, καθιστώντας αναγκαία την άμεση στροφή σε λύσεις hardware cold storage.
- Ο μηχανισμός: Πώς έπεσε η άμυνα από ένα laptop
- Ανταλλακτήρια και κίνδυνος: Πού βρίσκεσαι εσύ
- SAFU Fund: Αντέχει το αποθεματικό τέτοιο πλήγμα;
- Το παραμελημένο σημείο: Η κατάρρευση του Zero-Trust στο CI/CD
- Σύγκριση επιπέδων ασφάλειας αποθήκευσης crypto
- Η άποψή μας στο Psifiaka.gr
- Συχνές Ερωτήσεις για την επίθεση στη Binance
Ο μηχανισμός: Πώς έπεσε η άμυνα από ένα laptop
Η αρχική πρόσβαση δεν απαίτησε περίπλοκη παραβίαση των κρυπτογραφικών αλγορίθμων του blockchain. Ένας φορητός υπολογιστής μηχανικού DevOps μολύνθηκε, πιθανότατα μέσω στοχευμένου spear-phishing ή κακόβουλου λογισμικού, δίνοντας στον εισβολέα τα διαπιστευτήρια που χρειαζόταν. Στην πράξη, αυτό το τερματικό αποτέλεσε το εφαλτήριο για να διεισδύσουν οι δράστες σε εσωτερικά service containers της υποδομής.
Από εκείνο το σημείο, εκμεταλλεύτηκαν τα αυτοματοποιημένα δικαιώματα διαχείρισης. Έστειλαν εξουσιοδοτημένα αιτήματα ανάληψης απευθείας στα hot wallets του ανταλλακτηρίου, παρακάμπτοντας τα συνήθη στάδια ελέγχου. Οι ειδικοί της Chainalysis και της TRM Labs εντόπισαν ψηφιακά ίχνη που προσομοιάζουν στη δραστηριότητα της διαβόητης Lazarus Group της Βόρειας Κορέας.
Τα private keys των βασικών αποθετηρίων δεν διέρρευσαν. Όμως, όταν ένας εισβολέας ελέγχει το περιβάλλον εκτέλεσης συναλλαγών (execution layer), δεν χρειάζεται να κλέψει τα κλειδιά. Απλώς δίνει εντολή στο σύστημα να του μεταφέρει τα χρήματα.
Ανταλλακτήρια και κίνδυνος: Πού βρίσκεσαι εσύ
Αν διατηρείς τα κεφάλαιά σου μέσα σε ένα κεντρικό ανταλλακτήριο, εξαρτάσαι απόλυτα από την κυβερνοασφάλεια των υπαλλήλων του. Η Binance διαχειρίζεται εκατομμύρια συναλλαγές καθημερινά και διατηρεί ένα ποσοστό κεφαλαίων σε hot wallets για άμεση ρευστότητα. Αυτά ακριβώς τα κεφάλαια έγιναν ο άμεσος στόχος.
Η προσωρινή παύση αναλήψεων και καταθέσεων υπενθυμίζει τον βασικό κανόνα του Web3: «Not your keys, not your coins». Όταν προκύπτει συμβάν τέτοιας κλίμακας, η ρευστότητά σου παγώνει αυτόματα, ανεξάρτητα από το αν τα δικά σου νομίσματα επηρεάστηκαν άμεσα. Η εμπειρία μας με παρόμοιες κρίσεις δείχνει ότι η θωράκιση ξεκινά από τη βασική κυβερνοασφάλεια και προστασία τερματικών συσκευών πριν φτάσουμε στις προηγμένες ρυθμίσεις των πορτοφολιών.
Για ποσά που δεν προορίζονται για καθημερινό trading, η μεταφορά τους σε hardware wallet (όπως Ledger ή Trezor) εξαλείφει πλήρως τον κίνδυνο πλατφόρμας. Κανένας παραβιασμένος υπολογιστής μηχανικού στον κόσμο δεν μπορεί να αγγίξει μια συσκευή απομονωμένη από το διαδίκτυο (cold storage).
SAFU Fund: Αντέχει το αποθεματικό τέτοιο πλήγμα;
Η Binance ανακοίνωσε ότι θα καλύψει τις απώλειες εξ ολοκλήρου μέσω εταιρικών πόρων και του Secure Asset Fund for Users (SAFU). Το ταμείο SAFU ιδρύθηκε το 2018 και παραδοσιακά διατηρεί αποθεματικά κοντά στα 920 εκατομμύρια ευρώ (1 δισεκατομμύριο δολάρια). Το κενό των 5,8 δισ. ευρώ υπερβαίνει κατά πολύ το μέγεθος αυτού του ταμείου.
Αν και ήδη δεσμεύτηκαν περίπου 2,75 δισ. ευρώ (3 δισ. δολάρια) on-chain σε συνεργασία με validators και άλλα ανταλλακτήρια, παραμένει μια τεράστια μαύρη τρύπα. Η κάλυψη της διαφοράς θα απαιτήσει ρευστοποίηση εταιρικών αποθεμάτων. Αυτό ασκεί άμεση πίεση στην τιμή του BNB και δοκιμάζει τα πραγματικά όρια του Proof of Reserves του ανταλλακτηρίου.
Το παραμελημένο σημείο: Η κατάρρευση του Zero-Trust στο CI/CD
Τα περισσότερα μέσα εστιάζουν στο ποσό της κλοπής και στις διακυμάνσεις του Bitcoin. Παραβλέπουν όμως το πραγματικό αίτιο: την κατάρρευση της αρχιτεκτονικής Zero-Trust στις γραμμές παραγωγής (CI/CD pipelines) των crypto κολοσσών. Η πρόσβαση ενός μηχανικού DevOps δεν θα έπρεπε ποτέ να οδηγεί σε απευθείας αλληλεπίδραση με τα live production containers που υπογράφουν συναλλαγές.
Στη σύγχρονη υποδομή cloud, η αρχή του ελάχιστου προνομίου (Least Privilege) επιβάλλει αυστηρό διαχωρισμό καθηκόντων. Για να εκτελεστεί ανάληψη μεγάλων ποσών, απαιτείται μηχανισμός multi-party computation (MPC) ή έγκριση πολλαπλών υπογραφών (multi-sig) από ανεξάρτητους σταθμούς. Το γεγονός ότι ένα service container μπόρεσε να στείλει συναλλαγές χωρίς πρόσθετη έγκριση μαρτυρά παράκαμψη των εσωτερικών δικλείδων ασφαλείας για χάρη της ταχύτητας των αναλήψεων.
Στην ευρωπαϊκή αγορά, το νέο ρυθμιστικό πλαίσιο MiCA (Markets in Crypto-Assets) θα θέσει υπό αυστηρότατο έλεγχο αυτές ακριβώς τις πρακτικές. Οι πάροχοι υπηρεσιών crypto στην ΕΕ θα αντιμετωπίζουν εξοντωτικά πρόστιμα αν οι διαδικασίες DevOps δεν συμμορφώνονται με αυστηρά τραπεζικά πρότυπα διαχείρισης κινδύνου.
Σύγκριση επιπέδων ασφάλειας αποθήκευσης crypto
Ακολουθεί η αξιολόγηση των μεθόδων διακράτησης κεφαλαίων με βάση τον βαθμό έκθεσης σε παρόμοιες επιθέσεις υποδομής:
| Μέθοδος Φύλαξης | Έκθεση σε DevOps Hacks | Έλεγχος Private Keys | Ταχύτητα Ρευστοποίησης |
|---|---|---|---|
| Κεντρικό Ανταλλακτήριο (Binance κ.α.) | Υψηλή (Single point of failure) | Όχι (Ανήκουν στην πλατφόρμα) | Άμεση (Εκτός αν παγώσουν οι αναλήψεις) |
| Software Wallet (Metamask, Trust) | Μέτρια (Ευάλωτο σε malware συσκευής) | Ναι (Τοπική κρυπτογράφηση) | Γρήγορη (Λίγα λεπτά) |
| Hardware Wallet (Ledger, Trezor) | Μηδενική (Πλήρως απομονωμένο) | Απόλυτος (Secure Element chip) | Μέτρια (Απαιτεί σύνδεση συσκευής) |
Η άποψή μας στο Psifiaka.gr
Η ρητορική του τύπου «τα κεφάλαια είναι ασφαλή (Funds are SAFU)» δεν μπορεί να κρύψει μια απαράδεκτη αποτυχία ασφαλείας. Όταν ένα ανταλλακτήριο με ηγετική θέση στην αγορά επιτρέπει σε ένα μολυσμένο laptop να ανοίξει κερκόπορτα 5,8 δισεκατομμυρίων ευρώ, το πρόβλημα δεν είναι η επιδεξιότητα των χάκερ. Είναι η εσωτερική χαλαρότητα των πρωτοκόλλων.
Η ταχεία δέσμευση των 2,75 δισ. ευρώ αποδεικνύει τη δύναμη της on-chain ιχνηλασιμότητας, αλλά αυτό δεν αποτελεί δικαιολογία. Αν διατηρείς πάνω από ένα μικρό ποσό συναλλαγών μέσα σε οποιοδήποτε κεντρικό ανταλλακτήριο, παίζεις ρωσική ρουλέτα με τις επιχειρησιακές αστοχίες τρίτων. Πάρε τα κλειδιά στα χέρια σου σήμερα.
Συχνές Ερωτήσεις για την επίθεση στη Binance
Κινδυνεύουν τα προσωπικά μου χρήματα στον λογαριασμό της Binance;
Η Binance δεσμεύτηκε να καλύψει πλήρως τις απώλειες μέσω του ταμείου SAFU και εταιρικών κεφαλαίων, όμως οι αναλήψεις ενδέχεται να αντιμετωπίσουν προσωρινές καθυστερήσεις.
Εκλάπησαν τα private keys των πορτοφολιών;
Όχι, τα κλειδιά δεν διέρρευσαν. Οι εισβολείς απέκτησαν πρόσβαση σε εσωτερικά service containers και εκτέλεσαν μη εξουσιοδοτημένες αναλήψεις απευθείας από τα συστήματα εκτέλεσης.
Ποιοι βρίσκονται πίσω από το χτύπημα;
Εξειδικευμένες εταιρείες ανάλυσης blockchain συνδέουν τη μεθοδολογία της επίθεσης με ομάδες κυβερνοπολέμου της Βόρειας Κορέας, όπως η Lazarus Group.
Μπορούν να ανακτηθούν όλα τα κλεμμένα κρυπτονομίσματα;
Ήδη έχουν παγώσει on-chain περιουσιακά στοιχεία αξίας περίπου 2,75 δισ. ευρώ, αλλά η ανάκτηση του συνόλου των κεφαλαίων θεωρείται εξαιρετικά δύσκολη.
Πώς μπορώ να προστατευτώ από παρόμοια περιστατικά στο μέλλον;
Μετάφερε τα ψηφιακά σου περιουσιακά στοιχεία από τα ανταλλακτήρια σε ένα non-custodial hardware cold wallet, διατηρώντας εσύ τον πλήρη έλεγχο των private keys.