
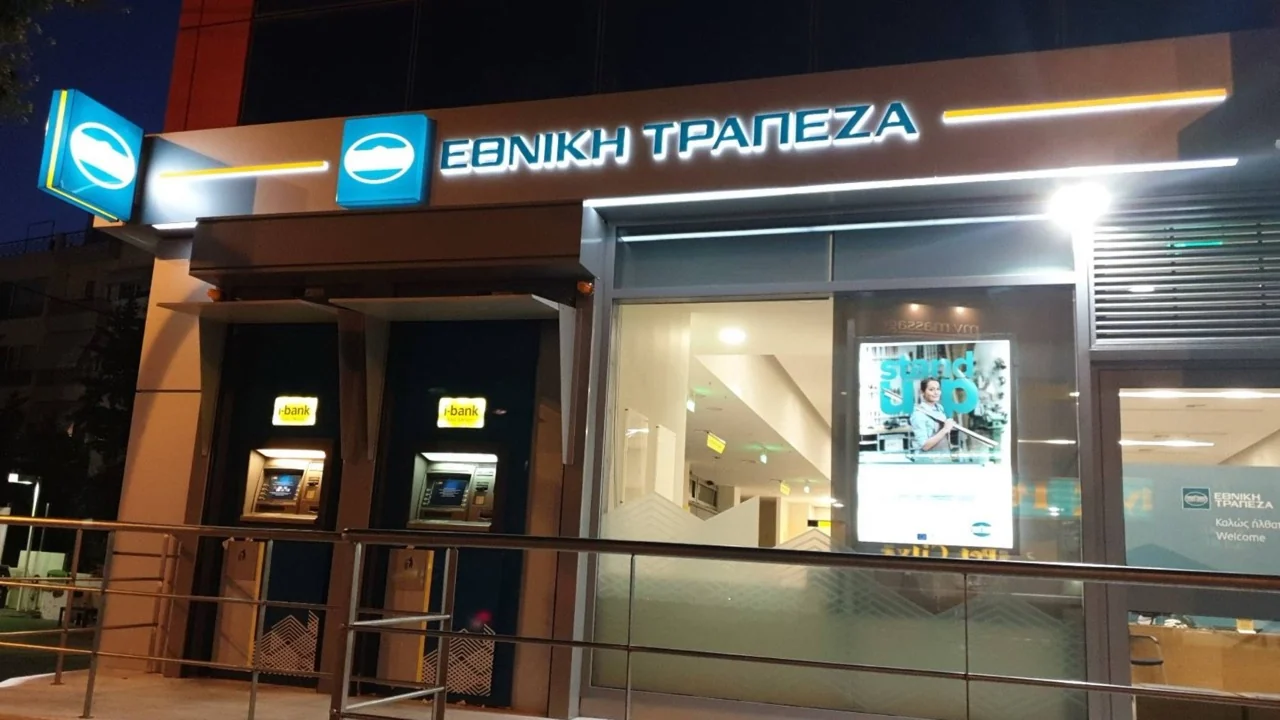
Η Εθνική Τράπεζα ανακοίνωσε περιστατικό κυβερνοασφάλειας σε εξωτερικό συνεργάτη ενημέρωσης οφειλετών. Το συμβάν επαναφέρει στο προσκήνιο τους σοβαρούς κινδύνους από επιθέσεις στην εφοδιαστική αλυσίδα λογισμικού και υπηρεσιών. Παρότι τα κεντρικά συστήματα της τράπεζας έμειναν ανέπαφα, ο κίνδυνος στοχευμένων επιθέσεων υποκλοπής στοιχείων εκτοξεύεται. Δες πώς μπορείς να θωρακίσεις τους λογαριασμούς σου από εξελιγμένες απάτες.
- Η κυβερνοεπίθεση χτύπησε εξωτερικό πάροχο διαχείρισης οφειλών και όχι τις κεντρικές τραπεζικές υποδομές της Εθνικής Τράπεζας.
- Ο μεγαλύτερος άμεσος κίνδυνος για τους καταναλωτές είναι οι στοχευμένες απόπειρες smishing και vishing με χρήση πραγματικών στοιχείων.
- Η υιοθέτηση αυστηρών πρακτικών ελέγχου ταυτότητας και η πλήρης απόρριψη συνδέσμων μέσω SMS αποτελούν τη βασική γραμμή άμυνας.
Πώς λειτουργούν οι παραβιάσεις τρίτων παρόχων
Οι τράπεζες επενδύουν εκατομμύρια ευρώ ετησίως σε firewalls, SIEM συστήματα και intrusion detection. Οι κυβερνοεγκληματίες γνωρίζουν ότι η απευθείας διάσπαση του core banking είναι εξαιρετικά δύσκολη. Επιλέγουν λοιπόν τη μέθοδο της “κερκόπορτας”, στοχεύοντας εξωτερικούς υπεργολάβους όπως εισπρακτικές εταιρείες, δικηγορικά γραφεία ή εταιρείες ταχυμεταφορών.
Στη συγκεκριμένη περίπτωση, ο στόχος ήταν εταιρεία ενημέρωσης οφειλετών που χειρίζεται φακέλους ληξιπρόθεσμων δανείων. Ακόμη και αν τα οικονομικά στοιχεία (όπως IBAN ή υπόλοιπα λογαριασμών) δεν υπεκλάπησαν, τέτοιες βάσεις δεδομένων περιλαμβάνουν συνήθως ονοματεπώνυμα, ΑΦΜ, τηλέφωνα και διευθύνσεις κατοικίας. Αυτά τα στοιχεία αρκούν για τη σύνταξη άρτιων, εξατομικευμένων επιθέσεων κοινωνικής μηχανικής (social engineering).
Η Εθνική Τράπεζα ενημέρωσε έγκαιρα την Αρχή Προστασίας Δεδομένων Προσωπικού Χαρακτήρα (ΑΠΔΠΧ). Παρόλα αυτά, η απουσία αναλυτικών τεχνικών λεπτομερειών για το εύρος των δεδομένων που διαχειριζόταν ο συνεργάτης αφήνει ερωτήματα για το πραγματικό μέγεθος της έκθεσης.
Η απειλή από Smishing και Voice Phishing
Η εμπειρία μας από αντίστοιχα περιστατικά σε τηλεπικοινωνιακούς παρόχους και πλατφόρμες διανομής δείχνει ένα κοινό μοτίβο. Μέσα στις επόμενες εβδομάδες από μια διαρροή, παρατηρείται κατακόρυφη αύξηση σε παραπλανητικά SMS (smishing) και τηλεφωνήματα (vishing). Οι επιτιθέμενοι δεν στέλνουν πλέον γενικόλογα μηνύματα, αλλά σε καλούν αναφέροντας το ονοματεπώνυμό σου ή κάποια οφειλή.
Χρησιμοποιώντας τεχνικές Caller ID Spoofing, ένας απατεώνας μπορεί να εμφανίσει στην οθόνη του κινητού σου το σταθερό τηλέφωνο υποστήριξης της τράπεζας. Θα επικαλεστεί “ύποπτη κίνηση” ή “ανάγκη επικαιροποίησης στοιχείων” λόγω της πρόσφατης παραβίασης. Σκοπός του είναι να σε οδηγήσει σε πανικό ώστε να του υπαγορεύσεις τον κωδικό μίας χρήσης (OTP) που μόλις έλαβες.
Θυμήσου έναν απαράβατο κανόνα: Κανένας εκπρόσωπος τράπεζας δεν έχει το τεχνικό δικαίωμα να σου ζητήσει κωδικούς e-banking, PIN καρτών ή κωδικούς επιβεβαίωσης OTP. Αν συμβεί αυτό, κλείσε άμεσα τη γραμμή.
| Κανάλι Επίθεσης | Τύπος Απειλής | Επικινδυνότητα | Βασική Γραμμή Άμυνας |
|---|---|---|---|
| SMS (Smishing) | Σύνδεσμος προς πλαστή σελίδα τράπεζας | Υψηλή | Μηδενικό πάτημα σε link. Χρήση επίσημης εφαρμογής. |
| Τηλεφώνημα (Vishing) | Πλαστοπροσωπία υπαλλήλου με τεχνητή πίεση | Πολύ Υψηλή | Άμεσος τερματισμός κλήσης και αντίστροφη κλήση στην τράπεζα. |
| Email (Phishing) | Επισύναψη αρχείου κακόβουλου λογισμικού | Μέτρια | Έλεγχος domain αποστολέα και φίλτρα antispam. |
Πρακτικά βήματα θωράκισης των λογαριασμών σου
Αν είσαι πελάτης της Εθνικής Τράπεζας ή οποιουδήποτε άλλου χρηματοπιστωτικού ιδρύματος, οφείλεις να αναπροσαρμόσεις άμεσα τα προσωπικά σου μέτρα ασφαλείας. Μην περιμένεις να μάθεις αν το δικό σου ΑΦΜ συμπεριλαμβανόταν στη λίστα του συνεργάτη.
Αρχικά, ενεργοποίησε τα push notifications μέσα από την επίσημη εφαρμογή NBG Mobile Banking και απενεργοποίησε, όπου είναι εφικτό, την αποστολή SMS για εγκρίσεις συναλλαγών. Στις δοκιμές μας διαπιστώνουμε διαρκώς ότι οι ειδοποιήσεις εντός εφαρμογής είναι απρόσβλητες από επιθέσεις υποκλοπής δικτύου (SS7 exploits) και SIM swapping. Παράλληλα, εξέτασε τη μετάβαση σε σύγχρονες τεχνολογίες ελέγχου ταυτότητας, αξιοποιώντας οδηγούς για passkeys και έλεγχο ταυτότητας χωρίς κωδικούς.
Επιπλέον, όρισε άμεσα χαμηλά ημερήσια όρια συναλλαγών και μεταφορών μέσω του web banking. Αν κάποιος καταφέρει να παρακάμψει τα στοιχεία εισόδου σου, το προκαθορισμένο όριο (π.χ. 300€ ή 500€ ημερησίως) θα αποτρέψει την ολοσχερή εκκένωση του λογαριασμού σου μέχρι να αντιληφθείς τη ζημιά.
Το κανονιστικό πλαίσιο DORA και NIS2
Το περιστατικό αυτό δεν αποτελεί μεμονωμένη περίπτωση. Η εφαρμογή του ευρωπαϊκού κανονισμού DORA (Digital Operational Resilience Act) και της οδηγίας NIS2 αλλάζει ριζικά το τοπίο για τον τρόπο που οι τράπεζες ελέγχουν τους υπεργολάβους τους. Οι τράπεζες φέρουν πλέον άμεση νομική ευθύνη για τα κενά ασφαλείας που εμφανίζονται στην ψηφιακή αλυσίδα των προμηθευτών τους.
Η ενημερωτική καμπάνια που συντονίζει η Ελληνική Ένωση Τραπεζών βοηθά στην ευαισθητοποίηση, αλλά η ρίζα του προβλήματος παραμένει τεχνική. Όταν μια τράπεζα αναθέτει τη διαχείριση οφειλών σε εξωτερικό call center, οφείλει να επιβάλλει αρχιτεκτονική Zero Trust, κρυπτογράφηση δεδομένων σε ηρεμία (data at rest) και masking ευαίσθητων πεδίων.
Αν τα δεδομένα ήταν προστατευμένα με tokenization, κανένας εισβολέας στα συστήματα του υπεργολάβου δεν θα μπορούσε να διαβάσει πραγματικά ονόματα ή τηλεφωνικούς αριθμούς, εκμηδενίζοντας έτσι τον κίνδυνο κοινωνικής μηχανικής.
Η άποψή μας στο Psifiaka.gr
Η ανακοίνωση της Εθνικής Τράπεζας κινήθηκε προς τη σωστή κατεύθυνση όσον αφορά την ταχύτητα ενημέρωσης, αλλά χωλαίνει σημαντικά στη διαφάνεια. Το να αποκρύπτεται το όνομα της εταιρείας, ο ακριβής χρόνος της παραβίασης και ο εκτιμώμενος αριθμός των επηρεαζόμενων πολιτών δεν δημιουργεί αίσθημα ασφάλειας στον καταναλωτή.
Δεν νοείται το 2025 οι τράπεζες να μετακυλίουν το βάρος της ασφάλειας αποκλειστικά στην “προσοχή του χρήστη”. Η ανάθεση εργασιών σε τρίτες εταιρείες χωρίς εξαντλητικούς ελέγχους ασφαλείας και κρυπτογράφηση επιπέδου enterprise αποδεικνύεται η αχίλλειος πτέρνα του ελληνικού banking. Όσο οι τρίτοι συνεργάτες παραμένουν ευάλωτοι, κανένας λογαριασμός δεν μπορεί να θεωρείται απόλυτα ασφαλής.
Συχνές Ερωτήσεις για το Περιστατικό Ασφαλείας
Παραβιάστηκαν οι κωδικοί μου στο e-banking της Εθνικής;
Όχι, τα κεντρικά συστήματα της Εθνικής Τράπεζας δεν επηρεάστηκαν και οι κωδικοί πρόσβασης δεν ήταν αποθηκευμένοι στον εξωτερικό συνεργάτη.
Τι στοιχεία μπορεί να έχουν διαρρεύσει από τον συνεργάτη;
Συνήθως σε τέτοιες εταιρείες βρίσκονται αποθηκευμένα ονοματεπώνυμα, τηλέφωνα, διευθύνσεις και ενδεχομένως στοιχεία σχετικά με ύπαρξη οφειλών, χωρίς όμως τραπεζικά PIN.
Πώς θα καταλάβω αν ένα SMS προέρχεται από απατεώνες;
Αν το μήνυμα περιέχει clickable link που σε καλεί να κάνεις login ή αναφέρει επείγουσα ανάγκη επιβεβαίωσης λογαριασμού, πρόκειται για απόπειρα απάτης.
Πού μπορώ να απευθυνθώ για επίσημες διευκρινίσεις;
Η Εθνική Τράπεζα έχει θέσει στη διάθεση των πολιτών την ειδική τηλεφωνική γραμμή 210 4859693 για ερωτήσεις σχετικά με το περιστατικό.
Τι πρέπει να κάνω αν έχω ήδη πατήσει σε ύποπτο σύνδεσμο;
Κάλεσε αμέσως την τηλεφωνική υποστήριξη της τράπεζάς σου για φραγή e-banking και καρτών, και άλλαξε κωδικούς πρόσβασης από άλλη, καθαρή συσκευή.