
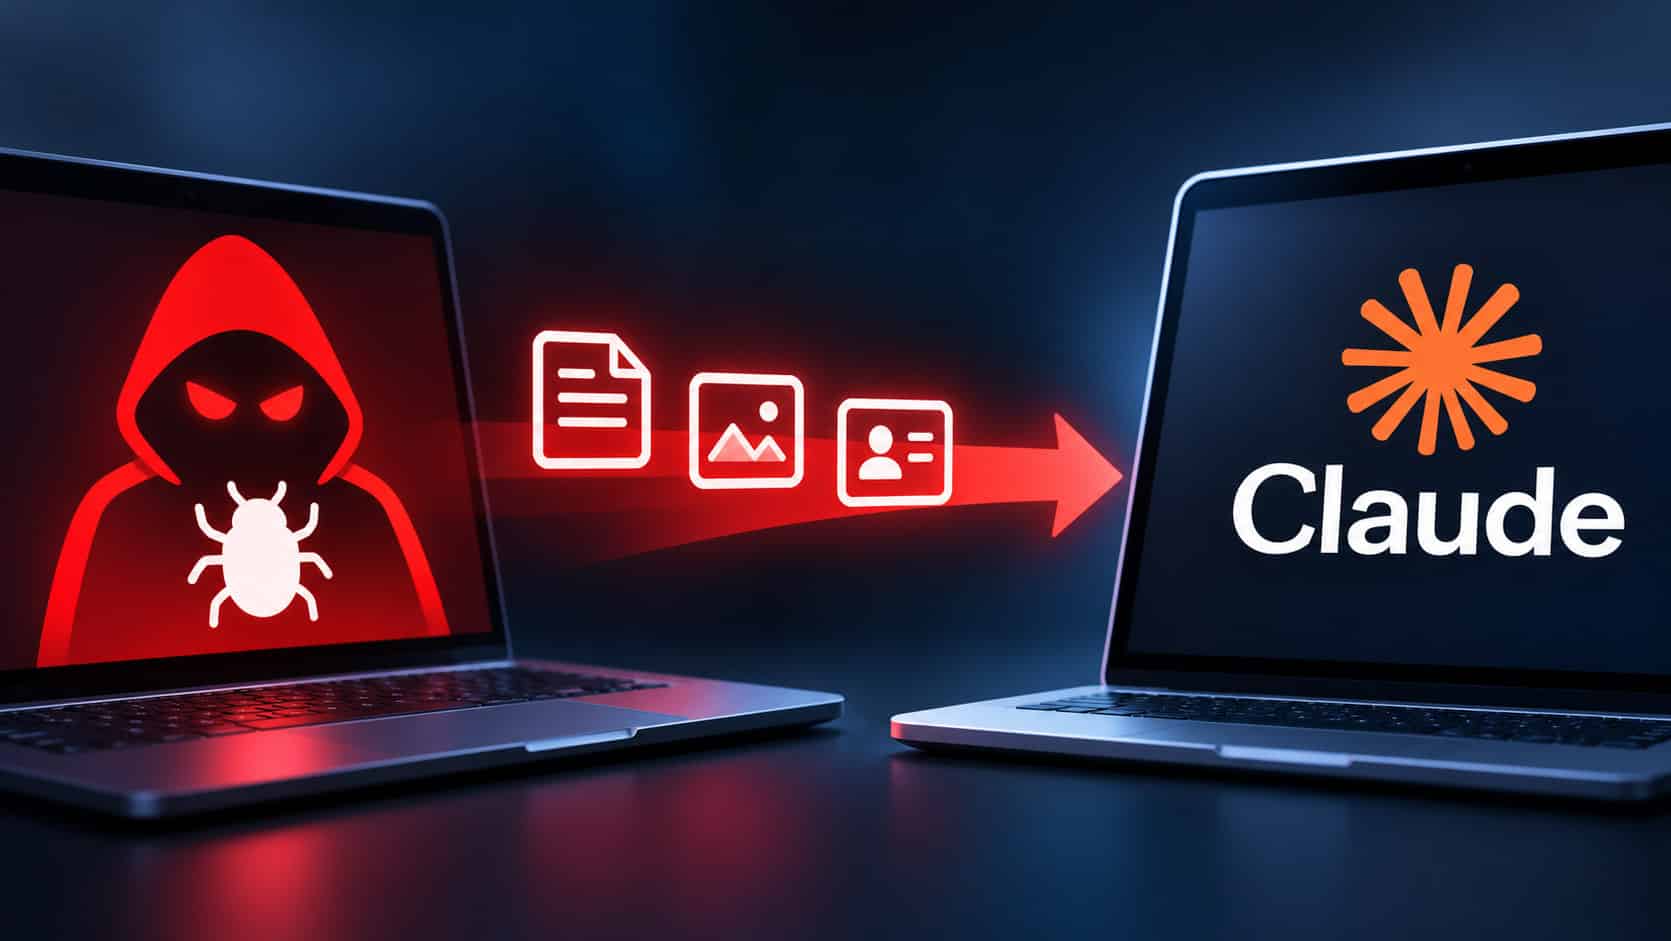
Ένα νέο, επικίνδυνο κακόβουλο λογισμικό τύπου infostealer αλλάζει τα δεδομένα στην κυβερνοασφάλεια. Το Volta-Autodoxer δεν κλέβει απλώς κωδικούς πρόσβασης και session cookies από τον browser σου, αλλά αξιοποιεί μοντέλα generative AI για να συντάξει αυτόματα πλήρη ψυχολογικά και οικονομικά προφίλ των θυμάτων. Αυτή η αυτοματοποιημένη διαλογή επιτρέπει στους χάκερ να εντοπίζουν άμεσα στόχους υψηλής αξίας πριν λήξουν τα ψηφιακά διαπιστευτήρια.
- Το Volta-Autodoxer συνδυάζει κλασική υποκλοπή cookies/tokens με αυτοματοποιημένη ανάλυση μέσω LLMs (Claude, Kimi K2, Gemini Flash).
- Αναλύει αποδείξεις παραγγελιών, email και τραπεζικά δεδομένα για να προσδιορίσει την καθαρή σου αξία, τη διεύθυνση κατοικίας και το επίπεδο ασφαλείας σου.
- Η άμεση υιοθέτηση passkeys και hardware security keys ακυρώνει την αποτελεσματικότητα τέτοιων εργαλείων κλοπής συνεδρίας.
Πώς λειτουργεί το Volta-Autodoxer
Η ομάδα ανάλυσης απειλών της Cisco Talos αποκάλυψε πρόσφατα τον μηχανισμό του νέου αυτού κακόβουλου λογισμικού. Όπως τα περισσότερα σύγχρονα infostealers, το Volta-Autodoxer εξαπλώνεται μέσω «σπασμένων» προγραμμάτων, παραποιημένων installers και μολυσμένων διαφημίσεων στις μηχανές αναζήτησης.
Μόλις εγκατασταθεί στο σύστημα, σαρώνει άμεσα το μητρώο και τα αρχεία του Chrome, του Firefox και του Edge. Αφαιρεί αποθηκευμένους κωδικούς, κάρτες πληρωμών, seed phrases για crypto πορτοφόλια και OAuth tokens της Microsoft.
Στοχεύει επίσης ανοιχτές συνεδρίες (active sessions) σε Discord, Telegram, Steam και Roblox. Αυτό αποδεικνύει ότι οι επιτιθέμενοι επικεντρώνονται σε νεαρότερους χρήστες που διατηρούν ενεργούς λογαριασμούς gaming και κοινωνικής δικτύωσης χωρίς προηγμένα μέτρα ασφαλείας.
Από τα κλεμμένα cookies στην πλήρη ανάλυση
Η παραδοσιακή αγορά των infostealers, όπως τα RedLine, Vidar ή Lumma, δημιουργούσε ένα σοβαρό επιχειρησιακό πρόβλημα για τους κυβερνοεγκληματίες: τον τεράστιο όγκο ασύνδετων δεδομένων. Ένας εισβολέας έπρεπε να ψάξει χειροκίνητα χιλιάδες αρχεία κειμένου για να δει ποιο θύμα είχε πρόσβαση σε εταιρικό VPN ή υψηλό τραπεζικό υπόλοιπο.
Το Volta-Autodoxer εκτελεί ένα δεύτερο, επιθετικό στάδιο συλλογής πληροφοριών. Μέσα από τον συνδεδεμένο λογαριασμό Gmail ή Outlook, αναζητά αποδείξεις από υπηρεσίες όπως το UberEats, το DoorDash ή πλατφόρμες όπως το Wolt και το e-Food.
Από αυτές τις αποδείξεις αντλεί φυσικές διευθύνσεις, συχνές τοποθεσίες διαμονής και καθημερινές καταναλωτικές συνήθειες. Όλα τα ευρήματα πακετάρονται σε ένα δομημένο αρχείο (dox folder) έτοιμο για υπολογιστική επεξεργασία.
| Χαρακτηριστικό | Παραδοσιακά Infostealers (Lumma/RedLine) | Volta-Autodoxer (AI-Augmented) |
|---|---|---|
| Μέθοδος Συλλογής | Ακατέργαστη εξαγωγή logs & cookies | Εξαγωγή credentials & βαθύ parsing emails |
| Ταξινόμηση Στόχων | Χειροκίνητη ή με απλά regex scripts | Αυτόματη μέσω LLM Forensic Prompting |
| Χρόνος Εκμετάλλευσης | Ώρες ή ημέρες (συχνά λήγουν τα tokens) | Λίγα λεπτά (άμεση αξιολόγηση στόχου) |
| Παραγωγή Profiling | Όχι | Ναι (net worth, ιεραρχία, συνήθειες) |
Η παράκαμψη των AI φίλτρων μέσω OpenRouter
Το πραγματικό τεχνολογικό άλμα του Volta-Autodoxer κρύβεται στον τρόπο που διασυνδέεται με μεγάλα γλωσσικά μοντέλα. Το κακόβουλο λογισμικό στέλνει τα κλεμμένα δεδομένα μέσω του OpenRouter, ενός API aggregator που δρομολογεί αιτήματα σε πολλαπλούς παρόχους AI.
Πρώτη επιλογή στο σενάριο επίθεσης είναι το Claude Opus της Anthropic. Εάν τα φίλτρα ασφαλείας απορρίψουν το αίτημα, ο κώδικας μεταβαίνει αυτόματα στο Kimi K2 της κινεζικής Moonshot AI και, σε περίπτωση νέας αποτυχίας, καταλήγει στο Gemini 2.5 Flash της Google.
Το malware χρησιμοποιεί ένα εξειδικευμένο prompt 240 λέξεων. Δίνει εντολή στο LLM να υποδυθεί έναν «ιατροδικαστικό αναλυτή πληροφοριών» και να υπολογίσει πόσο κοστίζει το θύμα, ποια είναι η δουλειά του και αν ο κωδικός του Wi-Fi σχετίζεται με το ονοματεπώνυμό του.
Η πρόσφατη αναφορά της CrowdStrike επιβεβαιώνει ότι τουλάχιστον τέσσερις οργανωμένες ομάδες κυβερνοεγκλήματος χρησιμοποιούν παρόμοιες τεχνικές. Μετατρέπουν δημόσια LLMs σε μηχανές στοχευμένης κοινωνικής μηχανικής (spear-phishing).
Πρακτικά μέτρα προστασίας από AI infostealers
Όταν ένα infostealer αποσπά ενεργά session tokens, ο έλεγχος ταυτότητας δύο παραγόντων (2FA) μέσω SMS δεν σε προστατεύει. Ο εισβολέας παρακάμπτει εντελώς τη διαδικασία εισόδου, καθώς χρησιμοποιεί την ήδη επιβεβαιωμένη συνεδρία σου.
Η αποτελεσματικότερη γραμμή άμυνας είναι η χρήση passkeys χωρίς κωδικούς βασισμένων στο πρότυπο FIDO2. Τα passkeys είναι κρυπτογραφικά συνδεδεμένα με το hardware της συσκευής σου και το συγκεκριμένο domain, καθιστώντας αδύνατη την κλοπή τους από infostealers.
Παράλληλα, σταμάτα να αποθηκεύεις ευαίσθητους κωδικούς απευθείας στον browser. Επένδυσε σε εξειδικευμένα password managers που διατηρούν τη βάση δεδομένων τους κρυπτογραφημένη στη μνήμη RAM και απαιτούν master key για κάθε αποκρυπτογράφηση.
Η άποψή μας στο Psifiaka.gr
Το Volta-Autodoxer σηματοδοτεί το τέλος της εποχής όπου οι infostealers ήταν απλά εργαλεία για άπειρους script kiddies. Η χρήση LLMs λύνει το μεγαλύτερο πρόβλημα των χάκερ: την ταχύτητα διαλογής (triage bottleneck).
Τα session cookies λήγουν συχνά μέσα σε 1 έως 2 ώρες. Αν ο επιτιθέμενος έχει στη διάθεσή του μια AI περίληψη που του λέει «αυτό το θύμα είναι IT admin σε ελληνική εταιρεία τηλεπικοινωνιών», θα χτυπήσει εκεί πρώτα, παρακάμπτοντας τους απλούς οικιακούς χρήστες.
Επιπλέον, αποδεικνύεται περίτρανα ότι τα φίλτρα ασφαλείας των μεγάλων παρόχων AI (Anthropic, Google, OpenAI) παρακάμπτονται με απλό roleplay prompting. Όσο οι πάροχοι πωλούν πρόσβαση σε APIs χωρίς ουσιαστική εποπτεία της εισερχόμενης ροής δεδομένων, το generative cybercrime θα εκδημοκρατίζεται επικίνδυνα.
Συχνές Ερωτήσεις για Volta-Autodoxer και AI Malware
Τι είναι το Volta-Autodoxer;
Είναι ένα νέο είδος κακόβουλου λογισμικού που κλέβει credentials και χρησιμοποιεί generative AI μοντέλα για να δημιουργήσει αυτόματα λεπτομερή προφίλ των θυμάτων του.
Πώς παρακάμπτει τους κωδικούς 2FA;
Υποκλέπτει τα αποθηκευμένα session cookies από τον περιηγητή σου, επιτρέποντας στον εισβολέα να μπει στους λογαριασμούς σου χωρίς να του ζητηθεί κωδικός ή έγκριση 2FA.
Ποια AI μοντέλα χρησιμοποιεί για το profiling;
Συνδέεται μέσω OpenRouter κυρίως με το Claude Opus της Anthropic, ενώ έχει εναλλακτικές λύσεις το Kimi K2 και το Gemini Flash της Google.
Πώς μπορώ να καταλάβω αν έχω μολυνθεί;
Συνήθως δεν υπάρχουν ορατά συμπτώματα πέρα από ύποπτες αποσυνδέσεις από πλατφόρμες όπως το Gmail, το Discord ή το Steam και ειδοποιήσεις για συνδέσεις από άγνωστες IP.
Ποιος είναι ο καλύτερος τρόπος προστασίας;
Η άμεση μετάβαση σε hardware security keys (FIDO2/Passkeys), η αποφυγή αποθήκευσης κωδικών στον browser και ο τακτικός τερματισμός όλων των ενεργών συνεδριών στις ρυθμίσεις ασφαλείας.