
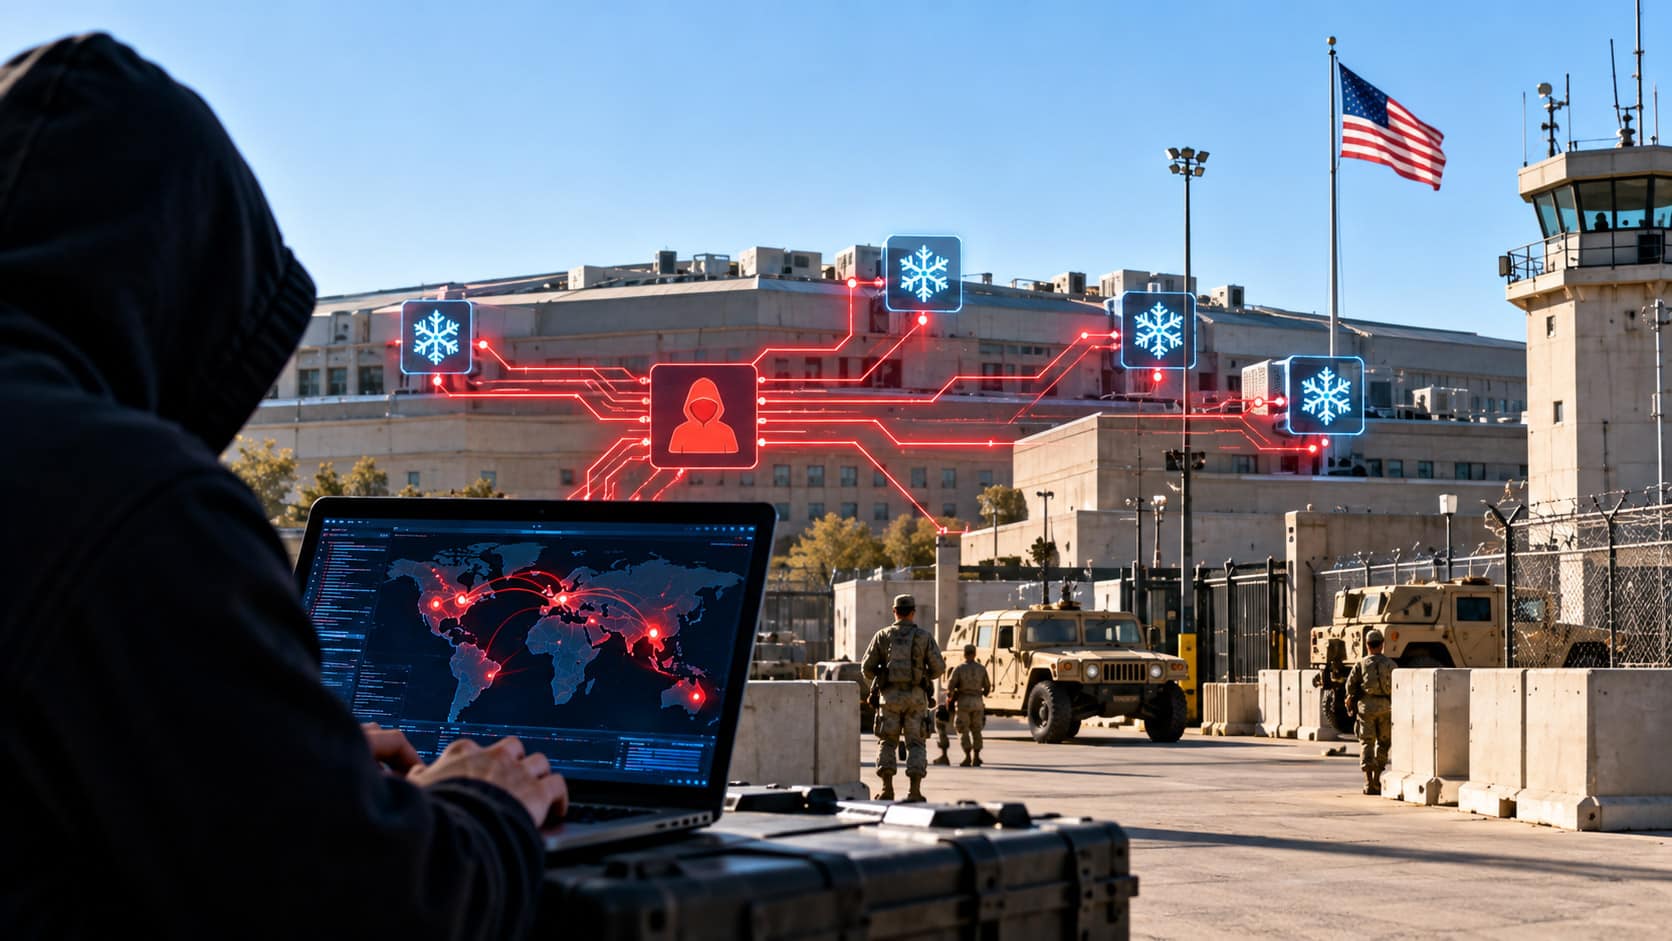
Οι κυβερνοεπιθέσεις δεν περιορίζονται πλέον στην υποκλοπή τραπεζικών καρτών και προσωπικών κωδικών. Το αμερικανικό Πεντάγωνο ερευνά σαμποτάζ σε βιομηχανικούς ελεγκτές ψύξης μέσα σε στρατιωτικές βάσεις. Παρόμοιο χτύπημα έπληξε εκατοντάδες σούπερ μάρκετ στη Γαλλία. Η αλλοίωση της εφοδιαστικής αλυσίδας μέσω δικτύων IoT αποτελεί πλέον άμεση απειλή.
- Στοχευμένο σαμποτάζ: Ελεγκτές ψύξης σε τουλάχιστον 14 στρατιωτικές βάσεις τέθηκαν ανεξήγητα σε λειτουργία απόψυξης, φτάνοντας έως τους 82°C.
- Κοινό μοτίβο με Γαλλία: Οι αμερικανικές υπηρεσίες συνεργάζονται με τη γαλλική αστυνομία μετά την επίθεση που κατέστρεψε 350 γαλλικά καταστήματα.
- Ανοχύρωτες υποδομές OT: Βιομηχανικά συστήματα της Danfoss και της Copeland φέρουν κενά ασφαλείας που επιτρέπουν απομακρυσμένη εκτέλεση εντολών χωρίς πιστοποίηση.
Πώς λειτουργεί η παραβίαση των ελεγκτών ψύξης
Τα σύγχρονα επαγγελματικά ψυγεία δεν ελέγχονται από έναν απλό αναλογικό θερμοστάτη. Στις μεγάλες εγκαταστάσεις χρησιμοποιούνται ελεγκτές PLC (Programmable Logic Controllers) συνδεδεμένοι στο Remote Monitoring Control System (RMCS). Αυτό το σύστημα ρυθμίζει αυτόματα θερμοκρασίες, κύκλους απόψυξης και καταναλώσεις ενέργειας.
Όταν ένας εισβολέας αποκτήσει πρόσβαση στο RMCS, δεν χρειάζεται να απενεργοποιήσει το ρεύμα. Μπορεί να στείλει εντολή για συνεχή «θερμική απόψυξη» (forced defrost cycle). Στην πράξη, οι αντιστάσεις αποπάγωσης ενεργοποιούνται αδιάκοπα, μετατρέποντας τον καταψύκτη σε φούρνο μέσα σε λίγα λεπτά.
Στη βάση F.E. Warren στο Ουαϊόμινγκ, καταγράφηκαν θερμοκρασίες έως 82°C σε ψυχόμενες βιτρίνες τροφίμων. Η ηλεκτρολογική παροχή λειτουργούσε κανονικά, παρακάμπτοντας έτσι τους συναγερμούς διακοπής ρεύματος. Αυτό αποδεικνύει ότι ο έλεγχος χάθηκε αποκλειστικά σε επίπεδο λογισμικού διαχείρισης.
Το γαλλικό σαμποτάζ και οι στρατιωτικές βάσεις
Το περιστατικό των ΗΠΑ δεν συνέβη σε κενό αέρα. Σύμφωνα με αποκαλύψεις του Reuters, ομάδα της Cyber Command του αμερικανικού στρατού συνεργάζεται στενά με τις γαλλικές διωκτικές αρχές. Είχε προηγηθεί μαζικό χτύπημα σε περισσότερα από 350 σούπερ μάρκετ στη Γαλλία, όπου τα ψυγεία ανέβηκαν στους 50°C, προκαλώντας ακόμα και φωτιές σε ορισμένες μονάδες συμπιεστών.
Στην καθημερινή διαχείριση δικτύων, συχνά βλέπουμε κρίσιμες συσκευές να παραμένουν εκτεθειμένες χωρίς βασικές δικλίδες ασφαλείας. Πολλοί οργανισμοί παραλείπουν τις βασικές αρχές κυβερνοασφάλειας για συσκευές δικτύου, αφήνοντας τις θύρες διαχείρισης ανοιχτές στο διαδίκτυο για απομακρυσμένη τεχνική υποστήριξη.
Οι ευπάθειες σε συστήματα Danfoss και Copeland
Η ομάδα αναλυτών της Team82 της Claroty δημοσίευσε λεπτομέρειες για κρίσιμα κενά ασφαλείας στους ελεγκτές Danfoss AK-SM 800A και Copeland XWEB Pro. Αυτά τα δύο μοντέλα αποτελούν τη ραχοκοκαλιά της εμπορικής ψύξης σε Ευρώπη και Αμερική. Οι ευπάθειες επιτρέπουν την παράκαμψη πιστοποίησης χρήστη και την απομακρυσμένη εκτέλεση κακόβουλου κώδικα.
Το πρόβλημα επεκτείνεται άμεσα στη δημόσια υγεία. Οι κανονισμοί του FDA ορίζουν ότι το νωπό γάλα πρέπει να απορρίπτεται άμεσα αν ξεπεράσει συγκεκριμένα όρια θερμοκρασίας ή αν μείνει σε δεξαμενές πάνω από 72 ώρες. Ένας χάκερ μπορεί να αχρηστεύσει τόνους τροφίμων χωρίς να ρίξει ούτε μία σφαίρα, προκαλώντας τεράστια οικονομική ζημιά.
| Παράμετρος | Παραδοσιακά Δίκτυα IT | Βιομηχανικά Συστήματα OT / Ψύξη |
|---|---|---|
| Κύριος Στόχος | Ακεραιότητα & εμπιστευτικότητα δεδομένων | Συνεχής φυσική λειτουργία μηχανημάτων |
| Κύκλος Ζωής Hardware | 3 έως 5 έτη (τακτικά security updates) | 15 έως 25 έτη (σπάνια patches) |
| Αυθεντικοποίηση | MFA, Zero Trust αρχιτεκτονική | Hardcoded κωδικοί ή plain HTTP |
| Επίπτωση Παραβίασης | Διαρροή αρχείων, downtime εφαρμογών | Φυσική καταστροφή τροφίμων, πυρκαγιά |
Η ευπάθεια των δικτύων OT στην εφοδιαστική αλυσίδα
Η ρίζα του προβλήματος εντοπίζεται στη σύγκλιση των δικτύων IT (Information Technology) με τα δίκτυα OT (Operational Technology). Τα βιομηχανικά μηχανήματα σχεδιάστηκαν αρχικά για να δουλεύουν απομονωμένα (air-gapped), με τεχνικούς να ρυθμίζουν τις παραμέτρους τοπικά με κατσαβίδι και καλώδιο κονσόλας.
Για λόγους μείωσης κόστους, οι εταιρείες σύνδεσαν αυτά τα συστήματα στο internet. Στην πράξη, είδαμε ότι η απουσία ασφαλών υποδομών, όπως η σωστή απομόνωση δικτύων μέσω VLANs, αφήνει βιομηχανικούς ελεγκτές εκτεθειμένους στο δημόσιο διαδίκτυο χωρίς firewall. Το αποτέλεσμα είναι προφανές: οποιοσδήποτε εντοπίσει την ανοιχτή IP μέσω Shodan μπορεί να πειράξει κρίσιμες ρυθμίσεις.
Η άποψή μας στο Psifiaka.gr
Το περιστατικό στα commissary του Πενταγώνου δεν είναι απλώς μια σειρά από τεχνικές βλάβες στα ψυγεία. Πρόκειται για μια σαφή δοκιμή δυνατοτήτων ασύμμετρου κυβερνοπολέμου (Proof of Concept). Χτυπώντας την εφοδιαστική αλυσίδα τροφίμων, ο επιτιθέμενος πλήττει το ηθικό και τη λειτουργική ικανότητα στρατιωτικών μονάδων χωρίς να ρίξει ψηφιακό malware σε ραντάρ ή οπλικά συστήματα.
Είναι απαράδεκτο το 2026 να υπάρχουν κρίσιμες εγκαταστάσεις συνδεδεμένες στο διαδίκτυο με ελεγκτές δεκαετίας που δεν υποστηρίζουν κρυπτογράφηση. Εάν οι υπεύθυνοι υποδομών δεν απομονώσουν άμεσα τα δίκτυα OT πίσω από αυστηρά access control lists και VPNs, το επόμενο χτύπημα δεν θα καταστρέψει μόνο γάλατα και κρέατα, αλλά κρίσιμες υποδομές υγείας και φαρμάκων.
Συχνές Ερωτήσεις για την κυβερνοασφάλεια ψυκτικών συστημάτων
Τι είναι τα commissary στις αμερικανικές βάσεις;
Είναι τα ειδικά σούπερ μάρκετ που λειτουργούν εντός στρατιωτικών εγκαταστάσεων και εξυπηρετούν αποκλειστικά το ένστολο προσωπικό και τις οικογένειές τους.
Πώς μπορεί ένας χάκερ να ανεβάσει τη θερμοκρασία ενός ψυγείου;
Παραβιάζει το δικτυακό πάνελ ελέγχου (RMCS) και ενεργοποιεί χειροκίνητα τη λειτουργία απόψυξης, θέτοντας τις αντιστάσεις θέρμανσης σε συνεχή λειτουργία.
Γιατί δεν χτύπησε συναγερμός διακοπής ρεύματος;
Επειδή η παροχή ρεύματος δεν διακόπηκε ποτέ. Οι αισθητήρες διάγνωσης έβλεπαν μια τυπική εντολή συστήματος για απόψυξη.
Ποια συστήματα επηρεάζονται άμεσα από τις ευπάθειες;
Οι ελεγκτές διαχείρισης Danfoss AK-SM 800A και Copeland XWEB Pro, εφόσον παραμένουν συνδεδεμένοι στο διαδίκτυο χωρίς προστασία firewall.
Πώς προστατεύονται τα βιομηχανικά συστήματα OT από τέτοιες επιθέσεις;
Μέσω πλήρους απομόνωσης από το δημόσιο διαδίκτυο, χρήσης αποκλειστικών VLANs, υποχρεωτικού ελέγχου ταυτότητας πολλαπλών παραγόντων και τακτικών ενημερώσεων firmware.