
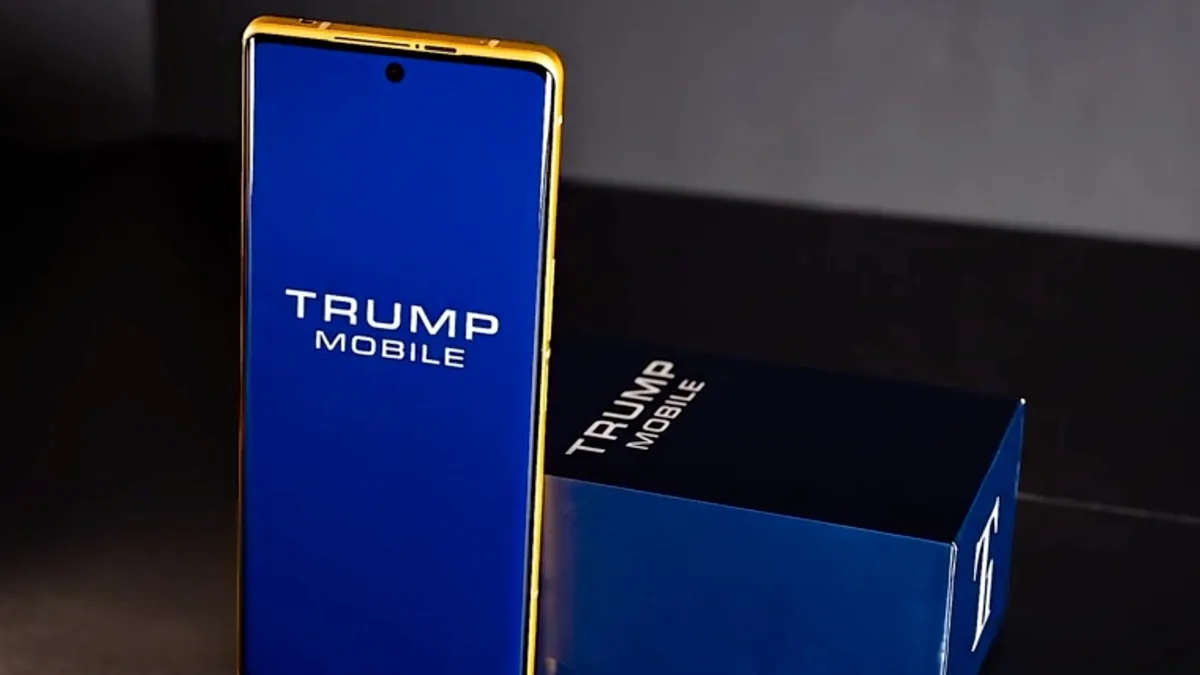
Η σοβαρή διαρροή δεδομένων στην Trump Mobile αποκαλύπτει κρίσιμα κενά κυβερνοασφάλειας σε συνεργαζόμενους παρόχους κινητής τηλεφωνίας. Εάν τα προσωπικά σου στοιχεία εκτεθούν μέσω ενός εικονικού παρόχου (MVNO), οι κίνδυνοι υποκλοπής ταυτότητας πολλαπλασιάζονται άμεσα. Η συγκεκριμένη παραβίαση δείχνει πώς ένα κακόβουλο λογισμικό τύπου RAT σε έναν απλό σταθμό εργασίας μπορεί να θέσει σε κίνδυνο χιλιάδες συνδρομητές.
- Η ομάδα κυβερνοεγκληματιών BYOD υπέκλεψε πλήρη προσωπικά δεδομένα (PII) 3.615 χρηστών της Trump Mobile.
- Η εισβολή ξεκίνησε με μόλυνση υπολογιστή υπαλλήλου της Liberty Mobile (MVNO host) μέσω Remote Access Trojan (RAT).
- Το περιστατικό υπογραμμίζει τις εγγενείς ευπάθειες στην αλυσίδα εφοδιασμού τρίτων παρόχων (Supply Chain Risk) στον τηλεπικοινωνιακό κλάδο.
Πώς έγινε η παραβίαση μέσω RAT
Η επίθεση δεν στόχευσε απευθείας τα κεντρικά συστήματα της Trump Mobile, αλλά τον τεχνολογικό της εταίρο, τη Liberty Mobile. Σύμφωνα με την πρώτη δημοσιογραφική αποκάλυψη από το Straight Arrow News, η ομάδα χάκερ με την ονομασία BYOD μόλυνε τη συσκευή υπαλλήλου χρησιμοποιώντας ένα Remote Access Trojan (RAT).
Αυτού του είδους το κακόβουλο λογισμικό σε τερματικά επιτρέπει πλήρη απομακρυσμένο έλεγχο του μολυσμένου υπολογιστή. Όταν οι επιτιθέμενοι διαπίστωσαν ότι το προφίλ του υπαλλήλου επέτρεπε μόνο βασική αναζήτηση προπληρωμένων αριθμών, άλλαξαν στρατηγική. Εντόπισαν απροστάτευτους υποτομείς (subdomains) στο TrumpMobile.com και εξήγαγαν βάσεις δεδομένων, όπως επιβεβαιώνουν ανεξάρτητες αναφορές στο PCMag.
Η διαρροή περιλαμβάνει ονοματεπώνυμα, τηλεφωνικούς αριθμούς, διευθύνσεις email και φυσικές διευθύνσεις κατοικίας. Πρόσθετες πληροφορίες από αναλυτές κυβερνοασφάλειας στο CTI Updates στο X υποδεικνύουν ότι η ευπάθεια ενδέχεται να συνδέεται με παλαιότερο κενό ασφαλείας που είχε αναδειχθεί από ερευνητές τον περασμένο Μάιο.
Οι κίνδυνοι για τους συνδρομητές
Όταν διαρρέει ένας πλήρης συνδυασμός ονόματος, τηλεφώνου και φυσικής διεύθυνσης, ο συνδρομητής μετατρέπεται σε άμεσο στόχο. Το πιο επικίνδυνο σενάριο σε τέτοιες τηλεπικοινωνιακές διαρροές είναι η υποκλοπή κάρτας SIM (SIM swapping). Οι επιτιθέμενοι αξιοποιούν τα κλεμμένα PII για να πείσουν την υποστήριξη πελατών του παρόχου να μεταφέρει τον αριθμό σε δική τους κάρτα SIM.
Αν πέσεις θύμα τέτοιας ενέργειας, χάνεις άμεσα την πρόσβαση σε τραπεζικούς λογαριασμούς και υπηρεσίες που βασίζονται σε SMS 2FA. Η σωστή προστασία από επιθέσεις SIM swap απαιτεί πλέον τη χρήση hardware security keys (όπως YubiKey) ή εφαρμογών αυθεντικοποίησης αντί για μηνύματα SMS.
Παράλληλα, τα θύματα αντιμετωπίζουν εξαιρετικά στοχευμένες επιθέσεις phishing (spear phishing). Με γνωστή τη διεύθυνση κατοικίας και το ιστορικό παραγγελιών, οι απατεώνες κατασκευάζουν πλαστά τιμολόγια ή ειδοποιήσεις πληρωμής που δείχνουν απόλυτα γνήσια στα μάτια ενός ανυποψίαστου καταναλωτή.
Το δομικό ρίσκο των MVNO
Η περίπτωση της Trump Mobile αναδεικνύει την αθέατη πλευρά των white-label τηλεπικοινωνιακών εμπορικών σημάτων. Τέτοια brands δεν διαθέτουν δικές τους κεραίες, δίκτυο κορμού ή ιδιόκτητα κέντρα επιχειρήσεων ασφαλείας (SOC). Αντιθέτως, βασίζονται σε ενδιάμεσους MVNOs όπως η Liberty Mobile για να διαχειρίζονται τη δρομολόγηση κλήσεων και τα προφίλ πελατών.
Αυτός ο κατακερματισμός δημιουργεί σοβαρά κενά ασφαλείας στην αλυσίδα διαχείρισης δεδομένων. Το brand εστιάζει αποκλειστικά στο marketing και στις πωλήσεις συσκευών, ενώ η τεχνική ασφάλεια μετακυλίεται σε υπεργολάβους. Αν ο ενδιάμεσος πάροχος δεν εφαρμόζει αυστηρή πολιτική Zero Trust Network Access (ZTNA) στους σταθμούς εργασίας των υπαλλήλων του, ολόκληρη η βάση δεδομένων μένει εκτεθειμένη.
Ακόμη χειρότερα, στη διαρροή εντοπίστηκαν δεδομένα χρηστών που δεν ολοκλήρωσαν ποτέ την αγορά συσκευής ή σύνδεσης. Αυτό αποδεικνύει ότι η εταιρεία αποθήκευε μη εκκαθαρισμένα δεδομένα από εγκαταλελειμμένα καλάθια αγορών χωρίς επαρκή κρυπτογράφηση σε κατάσταση ηρεμίας (encryption at rest).
Επίπεδα ασφάλειας παρόχων τηλεπικοινωνίας
Στην πράξη, οι διαφορές αρχιτεκτονικής μεταξύ ενός παραδοσιακού παρόχου δικτύου (MNO) και ενός white-label MVNO είναι τεράστιες όσον αφορά την ανθεκτικότητα σε κυβερνοεπιθέσεις.
| Παράμετρος Ασφαλείας | Tier-1 Πάροχοι (MNO) | White-Label MVNO (π.χ. Trump Mobile) |
|---|---|---|
| Κέντρο Ελέγχου Ασφαλείας (SOC) | Ιδιόκτητο 24/7/365 με αυτοματοποιημένο SIEM/SOAR | Εξωτερικός συνεργάτης ή ανύπαρκτο εξειδικευμένο τμήμα |
| Προστασία Endpoint Υπαλλήλων | Βασικά antivirus, συχνή πρόσβαση χωρίς segmentation | |
| Πρωτόκολλο Αλλαγής SIM | Βιομετρική ταυτοποίηση / καθυστέρηση ενεργοποίησης | Απλή επαλήθευση μέσω υποστήριξης πελατών |
| Διαχείριση Δεδομένων Lead/Sales | Αυστηρή συμμόρφωση GDPR/CCPA με αυτόματη διαγραφή | Μόνιμη καταγραφή στοιχείων ακόμα και χωρίς αγορά |
Η άποψή μας στο Psifiaka.gr
Το περιστατικό με την Trump Mobile είναι ένα χαρακτηριστικό παράδειγμα του τι συμβαίνει όταν το branding προηγείται της τεχνολογικής υποδομής. Το να στήσεις έναν εικονικό πάροχο για να πουλήσεις συσκευές με ειδικό λογότυπο είναι εύκολο στο εμπορικό κομμάτι, αλλά εξαιρετικά επικίνδυνο αν δεν επενδύσεις σε σοβαρή κυβερνοασφάλεια.
Η φερόμενη απάντηση της εταιρείας προς τους ερευνητές ότι δεν διαθέτει εξειδικευμένη ομάδα αντιμετώπισης περιστατικών δείχνει επικίνδυνο ερασιτεχνισμό. Όταν διαχειρίζεσαι τηλεφωνικές γραμμές, διαχειρίζεσαι ταυτόχρονα το ψηφιακό κλειδί της ζωής των πελατών σου. Αν ένας πάροχος αδυνατεί να προστατεύσει ένα απλό εσωτερικό τερματικό από μόλυνση RAT, δεν αξίζει την εμπιστοσύνη κανενός συνδρομητή, ανεξάρτητα από πολιτικές ή εμπορικές προτιμήσεις.
Συχνές Ερωτήσεις για την παραβίαση της Trump Mobile
Ποια δεδομένα πελατών διέρρευσαν στο dark web;
Διέρρευσαν ονοματεπώνυμα, αριθμοί κινητού τηλεφώνου, διευθύνσεις email καθώς και φυσικές ταχυδρομικές διευθύνσεις τουλάχιστον 3.615 χρηστών.
Πώς κατάφερε η ομάδα BYOD να αποκτήσει πρόσβαση;
Μόλυνε υπολογιστή υπαλλήλου της Liberty Mobile με Remote Access Trojan (RAT) και στη συνέχεια εκμεταλλεύτηκε απροστάτευτους υποτομείς της ιστοσελίδας.
Επηρεάζονται άτομα που δεν ολοκλήρωσαν παραγγελία;
Ναι, διαπιστώθηκε ότι στη διαρροή περιλαμβάνονται στοιχεία χρηστών που απλώς είχαν δηλώσει το email και το τηλέφωνό τους χωρίς να ενεργοποιήσουν γραμμή.
Τι είναι ο πάροχος MVNO και ποιος ο ρόλος της Liberty Mobile;
Ο MVNO είναι εικονικός πάροχος που μεταπωλεί υπηρεσίες δικτύου τρίτων. Η Liberty Mobile παρέχει τη λειτουργική υποδομή για λογαριασμό της Trump Mobile.
Ποιος είναι ο μεγαλύτερος κίνδυνος για τα θύματα της διαρροής;
Ο άμεσος κίνδυνος επιθέσεων υποκλοπής ταυτότητας, στοχευμένου phishing και κυρίως επιθέσεων SIM swapping στους τηλεφωνικούς αριθμούς τους.